L’industrie se transforme. Machines, automates, capteurs, ERP sont connectés dans le but d’améliorer la performance, la traçabilité et la réactivité. Cette connectivité augmente aussi la surface d’attaque : la cybersécurité n’est plus un domaine réservé à l’« IT », elle touche directement la production (OT), la qualité et la sécurité des personnes.
Cet article s’adresse aux dirigeants et salariés de PME industrielles, quel que soit leur niveau de maturité sur le sujet ou leur expérience en matière de cyberattaque. Il propose une démarche simple, des cas d’usage concrets et des ressources locales pour passer à l’action.
Cybersécurité industrielle : de quoi parle-t-on ?
La cybersécurité industrielle regroupe l’ensemble des mesures techniques et organisationnelles visant à protéger les systèmes d’information de gestion (IT) et les systèmes de production (OT). Elle inclut les ERP, PLM, PDM, outils de messagerie et de documentation, mais aussi les automates, machines à commandes numériques, robots, IHM, capteurs et solutions SCADA ou MES. Elle s’applique aux réseaux qui relient ces éléments (segmentation, accès distants, Wi Fi industriel), aux données qu’ils manipulent (plans, recettes, nomenclatures, historiques de production) et aux pratiques humaines qui les rendent fiables : gestion des comptes, mots de passe, sensibilisation, procédures d’incident. Dans un atelier, des équipements anciens cohabitent souvent avec des solutions récentes. Certains automates ne supportent pas les mises à jour, et les arrêts ne sont pas toujours possibles. La démarche doit donc concilier sécurité et disponibilité, sans perturber la production.
État des menaces pour une usine connectée
Les PME subissent des attaques comparables à celles des grands groupes, mais disposent de moyens moindres pour y répondre. Les scénarios typiques s’enchaînent : hameçonnage visant l’administratif ou les achats, vol d’identifiants puis rebond vers les serveurs de fichiers ou l’ERP, chiffrement par rançongiciel paralysant postes, serveurs, voire automates via des passerelles, compromission d’un prestataire ou d’un service cloud, accès de maintenance mal maîtrisé. Les impacts combinent arrêt de production, pertes de données et coûts de remise en état. Une veille minimale et quelques mesures de base réduisent pourtant fortement l’exposition.
Pourquoi les équipements industriels sont ils vulnérables ?
La cible n’est pas uniquement le PC du bureau. Les équipements d’atelier présentent des points faibles récurrents. Des machines installées il y a dix ou quinze ans ont été reliées au réseau pour le suivi ou la télémaintenance, sans avoir été conçues pour cela. Les communications industrielles restent parfois en clair, par exemple avec Modbus ou une configuration d’OPCUA non chiffrée, ce qui facilite l’interception ou la manipulation des échanges. Lorsque le réseau bureautique et le réseau atelier ne sont pas séparés, une infection partie d’un e mail peut atteindre la production. Enfin, des ports sont parfois ouverts en urgence pour un support à distance, avec des comptes génériques et des mots de passe par défaut jamais modifiés ; les connexions ne sont pas toujours journalisées. Ces facteurs expliquent la facilité avec laquelle une menace peut se propager jusqu’aux machines.
Trois impacts…
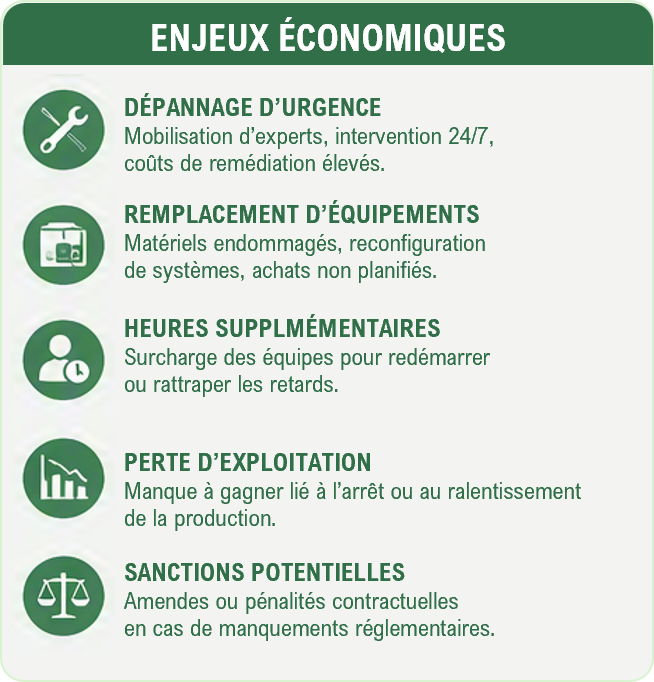
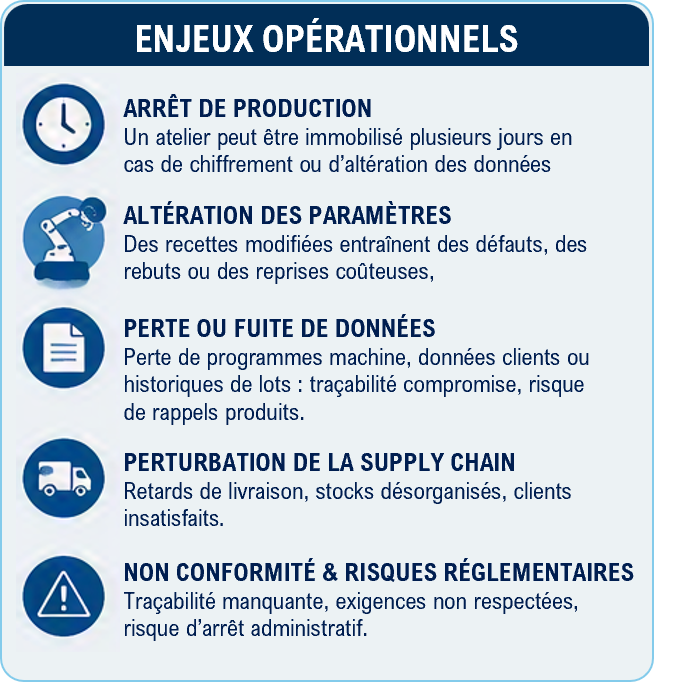
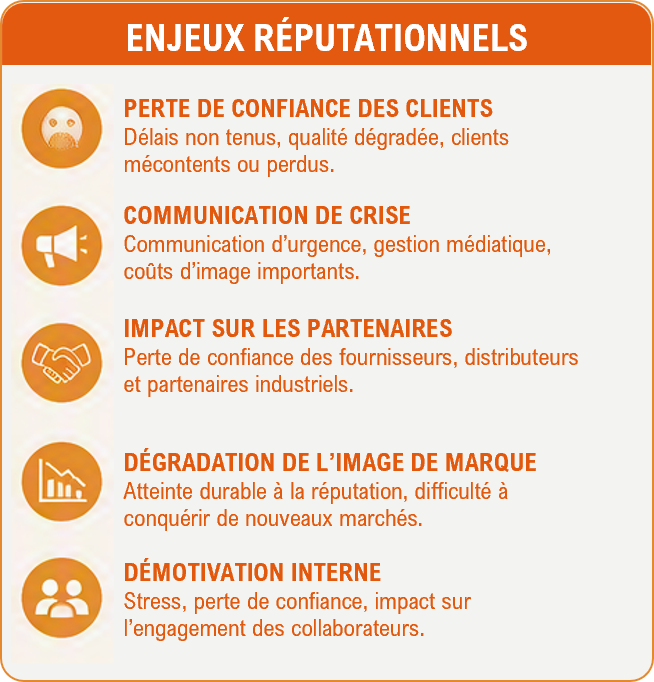
Les enjeux sont opérationnels, économiques et réputationnels.
Un chiffrement de fichiers de pilotage ou une altération de recettes peut immobiliser un atelier plusieurs jours. La perte ou la fuite de programmes machine, de données clients ou d’historiques de lots entraîne des retards et des rappels. L’image de l’entreprise se détériore lorsque les délais dérapent ou qu’une non conformité apparaît. À ces effets s’ajoutent des coûts indirects : dépannage d’urgence, remplacement d’équipements, heures supplémentaires, communication de crise, voire sanctions en cas de manquements réglementaires.
…et trois trajectoires industrielles face au risque cyber
La cybersécurité industrielle ne commence donc pas systématiquement par une attaque spectaculaire. Elle se construit souvent à partir de signaux plus discrets : des campagnes de phishing récurrentes, la prise de conscience d’une dépendance critique au système d’information ou la nécessité de vérifier que les protections déployées résisteraient réellement à une compromission. Trois entreprises industrielles illustrent ces différentes étapes, de l’exposition à la menace jusqu’à la mise à l’épreuve des dispositifs de sécurité.
Faire du phishing le point de départ d’une démarche globale
Une PME industrielle d’une centaine de salariés est régulièrement ciblée par des campagnes de phishing. Aucun incident majeur ni aucune compromission ne sont documentés, mais la répétition de ces tentatives révèle la permanence de la menace et conduit l’entreprise à élargir son analyse. L’organisation dispose d’un système d’information centralisé, complété par des équipements industriels et des accès distants vers des automates installés chez ses clients. Pour obtenir une première vision indépendante du niveau de sécurité de cet ensemble, le responsable informatique engage une démarche qui associe plusieurs formes d’évaluation :
- Un pentest externe doit examiner les services visibles depuis Internet.
- Un test interne doit mesurer les possibilités de compromission du réseau et d’Active Directory.
- Un audit de l’architecture industrielle doit analyser les interconnexions entre le système d’information de gestion et les environnements opérationnels.
- Enfin, un audit organisationnel doit évaluer la gouvernance, les sauvegardes, la continuité d’activité, la gestion des incidents et les relations avec les fournisseurs.
Dans ce cas, le phishing ne constitue pas seulement un risque relevant de la sensibilisation des collaborateurs. Il devient le déclencheur d’une démarche plus large, destinée à relier les vulnérabilités techniques, les usages, les accès industriels et l’organisation de la sécurité.
Préparer la crise avant qu’elle ne survienne
Une autre entreprise industrielle a déjà réalisé un diagnostic de maturité cyber. Celui-ci a fait ressortir un plan d’action dense, comprenant notamment le chiffrement des postes, l’application du principe de moindre privilège et la segmentation des environnements informatiques et industriels. L’enjeu n’est plus de produire un nouvel état des lieux, mais de transformer les recommandations en capacités opérationnelles. L’entreprise décide donc de structurer un Plan de Reprise d’Activité (PRA) et un Plan de Gestion de Crise Cyber. Confiée à un expert externe à l’entreprise, la mission doit permettre d’identifier les activités essentielles, les applications, les infrastructures, les données et les dépendances nécessaires au redémarrage. Ce plan établit également l’ordre de reconstruction du système d’information, les responsabilités des intervenants et les conditions minimales de reprise. Les scénarios envisagés comprennent une attaque virale, un rançongiciel ou un effacement de données.
La préparation de la crise dépasse largement le seul périmètre informatique. Elle prévoit la constitution d’une cellule de crise, la formalisation d’un RACI, la préparation des communications internes et externes, la rédaction de fiches réflexes et la construction d’un chronogramme. Des plans de test permettent de vérifier que les procédures sont réellement applicables.
Ce cas rappelle qu’un PRA ou un plan de crise n’est pas un document destiné à rester dans un dossier. Sa valeur repose sur la clarté des responsabilités, la connaissance des dépendances, la disponibilité des informations hors du système compromis et la capacité des équipes à tester régulièrement les procédures.
Simuler une compromission entre les réseaux IT et industriels
Un groupe industriel du bois a déjà engagé plusieurs chantiers de sécurisation : durcissement d’Active Directory, évolution du bastion d’administration, migration des sauvegardes et amélioration du cloisonnement réseau. Son environnement industriel reste néanmoins sensible car certaines machines sont critiques au sein de systèmes anciens et plusieurs accès de télémaintenance sont utilisés par des intégrateurs. L’entreprise choisit une campagne de pentests progressive, organisée sur deux années. La première étape consiste à observer ce qu’un attaquant pourrait découvrir depuis Internet : domaines, adresses publiques, services exposés, interfaces d’administration ou identifiants divulgués. L’analyse se concentre ensuite sur les accès pouvant conduire aux environnements industriels, en particulier les solutions de télémaintenance et les interfaces utilisées par les prestataires.
Il faut ensuite tester la porosité entre les réseaux informatiques et industriels dans les deux sens. Un premier scénario simule la compromission d’un poste bureautique – après l’ouverture d’un courriel frauduleux, par exemple – puis cherche à déterminer si l’attaquant pourrait atteindre le réseau de production. Un second scénario part d’un accès industriel détourné et vérifie s’il serait possible de remonter vers le système d’information de gestion.
La progression reste volontairement prudente. Lorsqu’une exploitation pourrait perturber la production, le prestataire doit documenter le risque sans exécuter l’action dangereuse. Après les premières corrections, un pentest interne doit approfondir l’analyse d’Active Directory, des privilèges, de la segmentation et des sauvegardes. Un contre-audit doit enfin rejouer les scénarios initiaux afin de vérifier que les remédiations résistent à une nouvelle tentative d’exploitation.
Ce troisième cas montre qu’un pentest industriel ne peut pas être mené comme un audit informatique classique. La profondeur des contrôles doit être conciliée avec la continuité de la production, la sécurité des opérateurs et la maîtrise des équipements industriels.
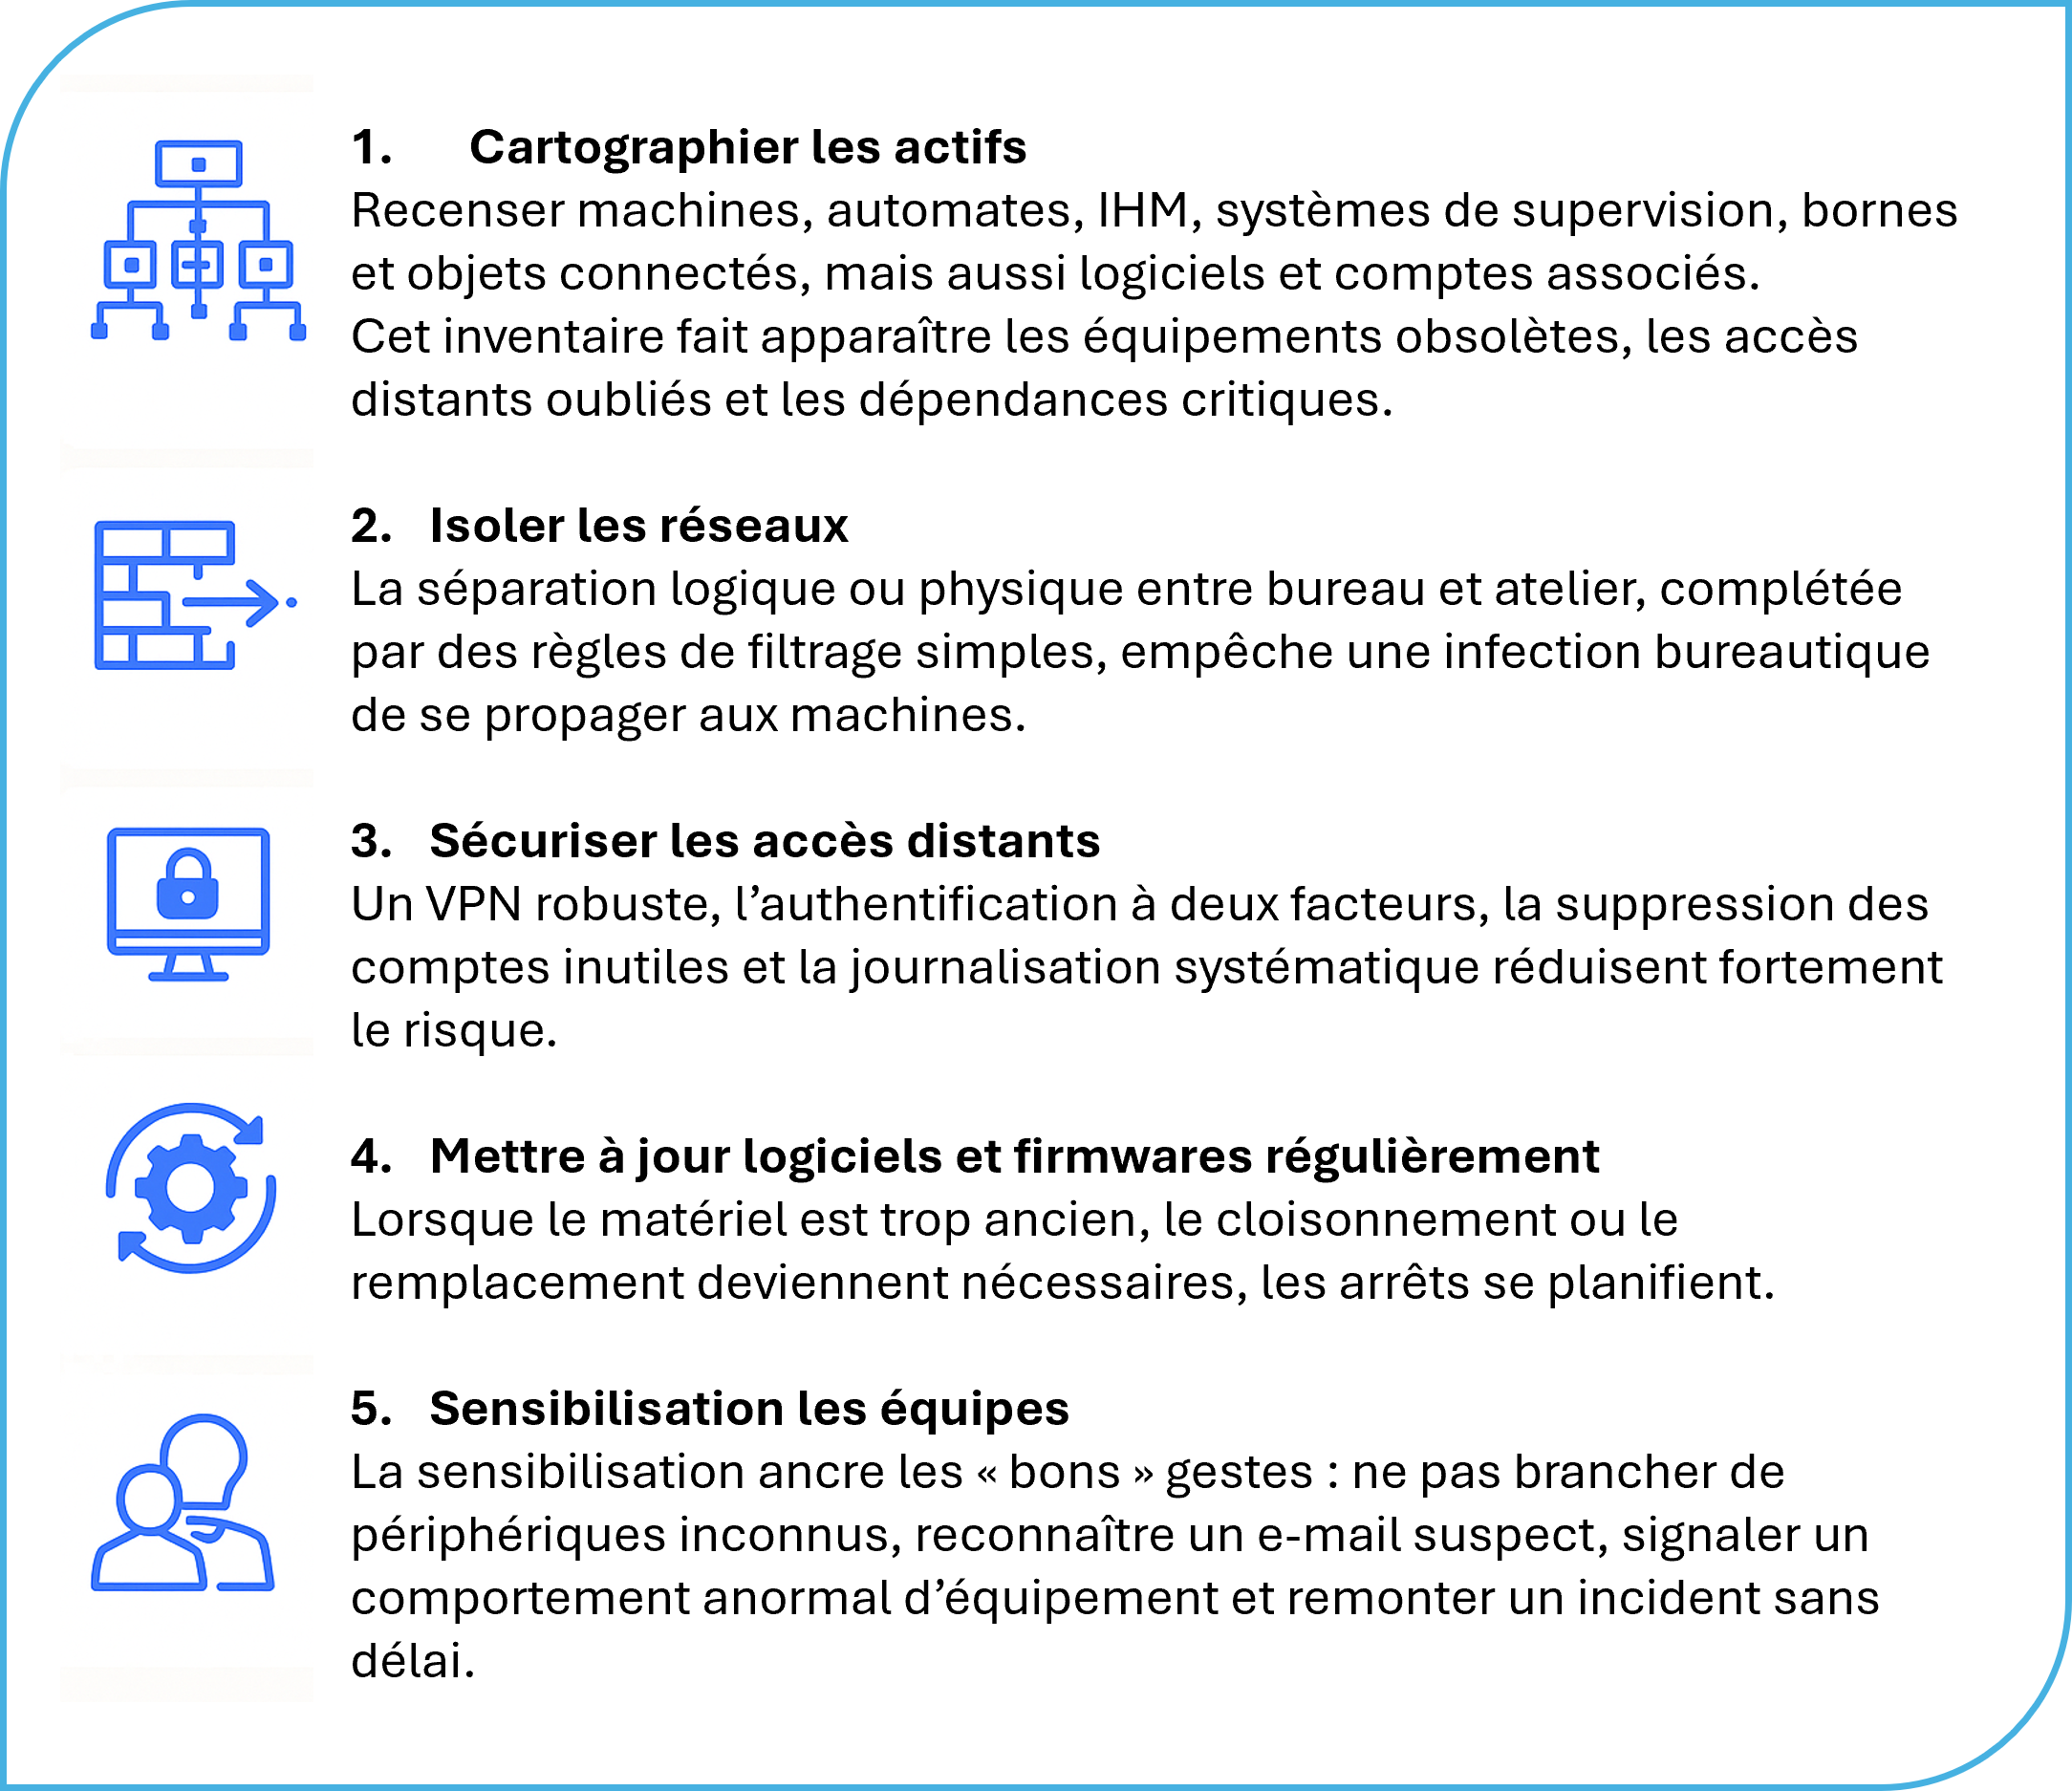
Cinq étapes pour sécuriser ses équipements
Un plan « quatre vingt dix jours » pour démarrer
- S1>S2 – Les deux premières semaines servent à cadrer, notamment en nommant un pilote, en listant les actifs critiques et en fixant des règles minimales (mots de passe robustes, authentification forte, sauvegardes testées, etc.)
- S3>S6 – Entre la troisième et la sixième semaine, l’entreprise sécurise les fondamentaux : application des mises à jour, mise ne place de la segmentation, suppression des comptes inactifs, vérification des sauvegardes. Des fiches de « gestes d’urgence » (restauration, blocage d’un compte) sont publiées
- S7>S10 – Entre la septième et la dixième semaine, la formalisation avance. Une PSSI courte rassemble dix à quinze règles, des formations ciblées de 45 minutes s’adressent aux équipes, des consignes visuelles sont diffusées
- S11>S14 – Les trois dernières semaines sont consacrées à l’audit et à la planification : passage en revue des accès, contrôle des journaux, priorisation des chantiers (supervision, durcissement OT, inventaire automatique, gestion des vulnérabilités) et lancement d’un test de reprise d’activité.
Bonnes pratiques adaptées aux PME
Un pare-feu industriel positionné entre les équipements sensibles et le réseau général apporte une barrière efficace sans complexité excessive. Un schéma de sauvegardes 3-2-1, assorti d’un test trimestriel de restauration, garantit la capacité de reprise. Une supervision légère du réseau alerte en cas d’activité anormale. Le contrôle des accès physiques (armoires réseau, automates, ports USB) évite des détournements simples mais fréquents. Un audit externe allégé aide à hiérarchiser les priorités. Les contrats encadrant l’accès des prestataires imposent des comptes nominatifs, une durée limitée et une traçabilité. Les postes de l’atelier sont durcis avec des comptes restreints et, lorsque c’est pertinent, des listes blanches applicatives.
Les impacts concrets de l’IA dans les cyberattaques
L’intelligence artificielle modifie la nature des menaces. Les messages frauduleux gagnent en crédibilité, l’usurpation vocale rend plausible une demande pressante, la reconnaissance automatique de cibles et la collecte d’informations publiques accélèrent la préparation des attaques. Pour une PME, ces évolutions appellent des vérifications hors bande pour toute demande sensible, une généralisation de l’authentification forte et, lorsque le contexte le justifie, une détection comportementale en complément de l’antivirus. Un protocole simple, consistant à rappeler un interlocuteur sur un numéro maîtrisé ou à utiliser un code partagé, permet d’éviter des erreurs coûteuses.
Considérations budgétaires
Un budget récurrent, guidé par des priorités claires, produit plus d’effets qu’un investissement unique. La dépense gagne à être répartie :
- Les fondamentaux s’installent avec un investissement modéré et du temps interne : authentification forte, sauvegardes, segmentation, protection des postes
- Un accompagnement ciblé sécurise les choix et réduit les délais : diagnostic, PSSI, segmentation, sensibilisation
- La montée en maturité se planifie par paliers : supervision, EDR, durcissement OT, inventaire automatique, gestion des vulnérabilités
Les principaux pièges à éviter
- Écarter l’atelier du périmètre de sécurité conduit à sous estimer l’exposition réelle
- Laisser des comptes partagés sans gouvernance brouille les responsabilités
- Oublier de tester les sauvegardes affaiblit la capacité de reprise
- Empiler des outils sans définir les usages complexifie le quotidien sans améliorer la protection
- Confondre conformité documentaire et sécurité effective entretient un faux sentiment de maîtrise
Ressources et accompagnements opérationnels
Des ressources publiques existent et sont adaptées aux PME. Les guides de l’ANSSI offrent des méthodes et des référentiels concrets : le site cybermalveillance.gouv.fr met à disposition des contenus de sensibilisation et un annuaire de prestataires. En région Auvergne-Rhône-Alpes, le Campus Région du numérique propose des ateliers pratiques à travers les consortia et les structures d’accompagnement hébergés sur le site de Charbonnières-les-Bains. Un appui concret sous la forme de dispositifs d’aide de la Région permet de financer un diagnostic cyber 360°, la réalisation de tests de vulnérabilité ou encore l’assistance à la rédaction d’un PRA / PCA / PSSI avec l’aide de prestataires labellisés dans le cadre du dispositif régiona Région Industrie – Conseil Industrie du Futur.

La cybersécurité industrielle se construit par étapes. Commencer par un inventaire, isoler les réseaux, sécuriser les accès distants, mettre à jour et sensibiliser suffit à réduire fortement le risque. Viennent ensuite la gouvernance (PSSI courte, revues d’habilitations, supervision) et la montée en maturité (tests de reprise, durcissement OT, gestion des vulnérabilités). Cette progression protège la production, rassure les clients et soutient la transformation de l’usine connectée. Un mot de passe changé, une mise à jour appliquée ou un accès distant verrouillé constituent déjà un premier pas décisif vers une organisation plus résiliente.
L’image d’illustration de cet article a été générée avec l’aide d’un service utilisant l’intelligence artificielle