Une cyberattaque peut paralyser la production pendant plusieurs jours, entraîner des pertes financières importantes, voire compromettre la relation avec les clients. Les PME industrielles sont de plus en plus ciblées, pour deux raisons principales :
- elles sont souvent moins bien protégées que les grands groupes
- elles sont intégrées dans des chaînes de valeur stratégiques
Cet article s’adresse aux dirigeants de PME industrielles qui souhaitent comprendre les risques cyber liés à l’usine connectée et mettre en place 5 mesures de protection sans compétence technique préalable.
Pourquoi une usine est-elle une cible ?
Pendant longtemps, les équipements industriels fonctionnaient en circuit fermé. L’usine « 4.0 » a changé la donne : automates, robots, capteurs et systèmes de supervision sont désormais connectés aux réseaux informatiques de l’entreprise, voire directement à Internet. On parle de convergence IT/OT – la jonction entre l’informatique de gestion (IT – Information Technology) et l’informatique industrielle (OT – Operational Technology).
Cette convergence est utile, mais elle crée une surface d’attaque élargie : une attaque ciblée sur le réseau bureautique peut, dans certains cas, atteindre les équipements de production. Et dans ce cas de figure, une cyberattaque industrielle peut arrêter une ligne de production, endommager un équipement ou compromettre la sécurité des opérateurs.
Les 3 principales menaces cyber pour les PME industrielles
Trois menaces reviennent fréquemment dans les PME industrielles :
- Le ransomware (ou ransogiciel) chiffre les fichiers de l’entreprise et réclame une rançon pour les libérer. Même sans payer, la remise en route peut être plus ou moins longue et complexe selon le niveau de préparation à ce type d’attaque.
- Le phishing est le vecteur d’entrée le plus courant qui se propage par la messagerie : cliquer sur un lien frauduleux ou ouvrir une pièce jointe permet à l’attaquant de « mettre un pied » dans le réseau pour lancer des actions à distance.
- Enfin, l’intrusion via un prestataire est un risque souvent sous-estimé : un opérateur de maintenance ou un intégrateur qui accède à distance aux équipements peut constituer une porte d’entrée si ses propres systèmes sont compromis.
Comment évaluer le niveau de risque cyber ?
Avant de déployer des mesures de protection, quelques questions simples permettent de dresser un premier état des lieux :
- quels équipements sont connectés à Internet ?
- les accès distants des prestataires sont-ils contrôlés ?
- les sauvegardes sont-elles testées régulièrement ?
- les équipes ont-elles été sensibilisées ?
L’ANSSI propose un test de maturité gratuit en 6 questions pour évaluer le niveau global de prise en compte des enjeux de cybersécurité. Pour aller plus loin, un audit de cybersécurité réalisé par un prestataire qualifié met au jour les vulnérabilités – tant sur le plan technique qu’organisationnel – et produit un plan d’action priorisé. C’est le point de départ le plus solide pour mettre en oeuvre une politique de sécurisation du système d’information.
5 mesures pour sécuriser une usine 4.0
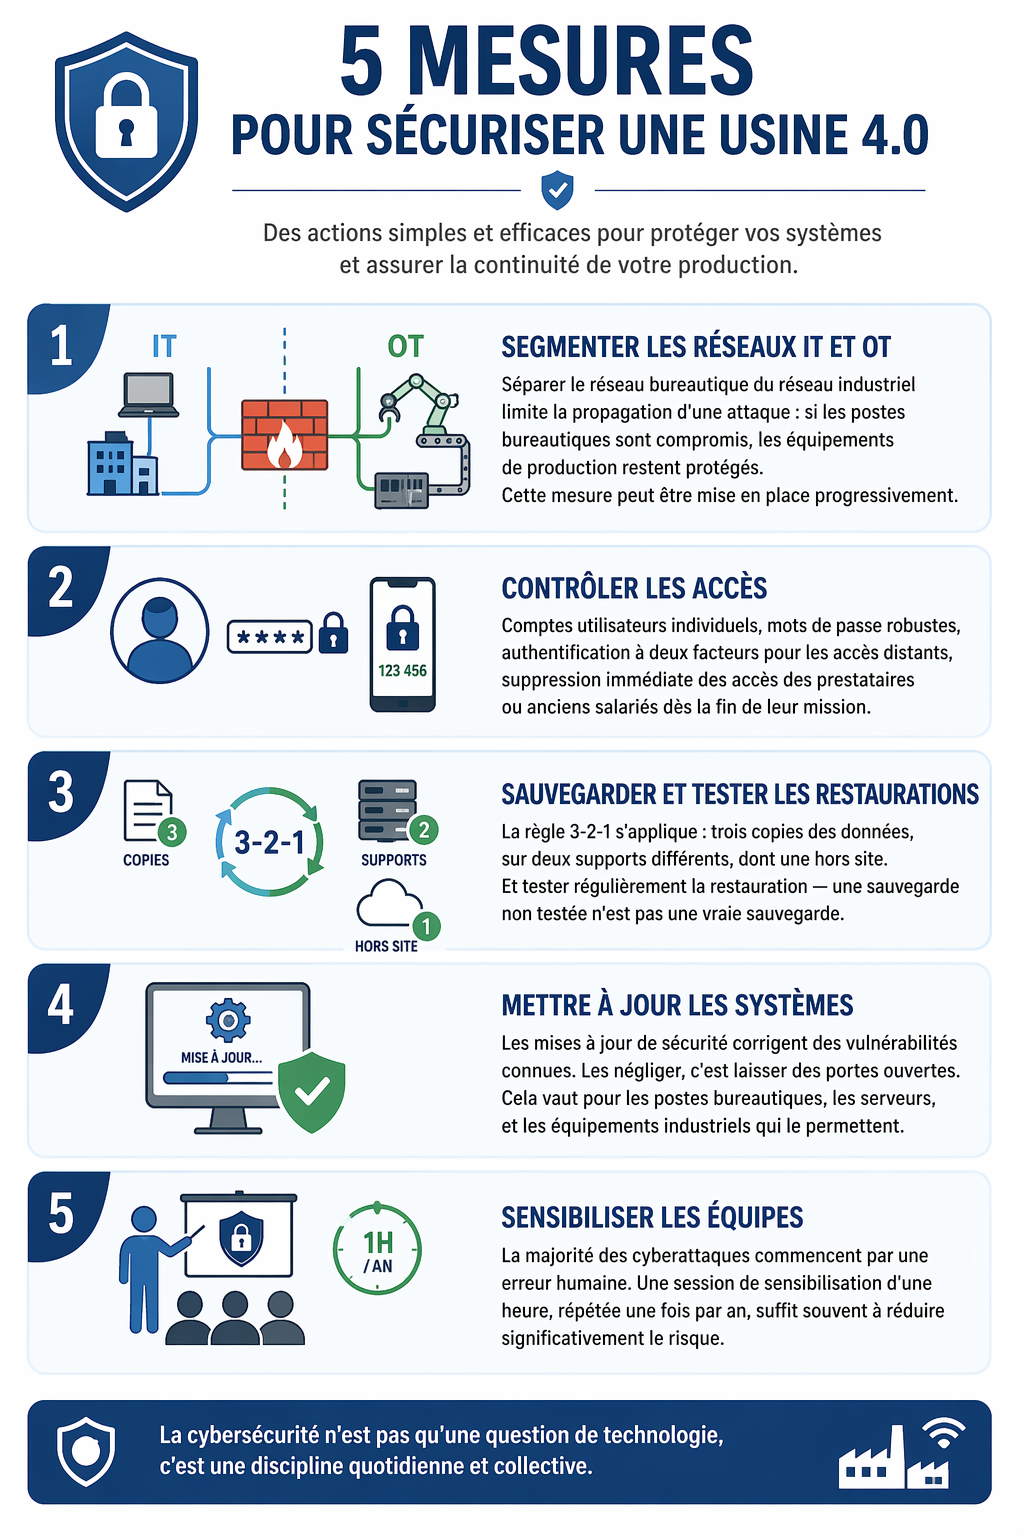
Exemples concrets de PME industrielles régionales
Les accompagnements réalisés par des prestataires labellisés dans le cadre du dispositif Région Industrie – Industrie du Futur montrent que la cybersécurité est liée à des enjeux très concrets : continuité d’activité, protection des données clients, sécurisation des accès et résilience des sauvegardes.
- ROUTIN / Eyguebelle (Savoie), groupe agroalimentaire de 200 salariés, a engagé une démarche cyber dans un contexte de forte transformation digitale. L’accompagnement couvre un périmètre opérationnel large : test d’intrusion interne, analyse de l’infrastructure de sauvegarde, contrôle de la perméabilité entre les deux entités du groupe, audit des mots de passe et campagne de phishing sur l’ensemble du personnel. Résultat : des risques confirmés, des corrections prioritaires identifiées, et une direction rassurée sur le niveau de maîtrise global. La sensibilisation a été intégrée à la « Routin Academy » pour l’ensemble du personnel.
- UDT Méca (Drôme), PME de 18 salariés spécialisée dans l’usinage de précision pour des marchés sensibles (médical, aéronautique, défense, nucléaire), a structuré une démarche cyber à l’échelle de son pôle industriel. L’accompagnement couvre l’analyse de risques sur les actifs critiques, la définition d’une architecture réseau cloisonnée, la formalisation d’une gouvernance cyber (feuille de route, gestion des incidents, exigences imposées aux prestataires) et des travaux de résilience incluant un plan de continuité et un plan de reprise d’activité.
- Lagarde Autoclaves (Drôme), entreprise de 39 salariés spécialisée dans la conception d’autoclaves pour les secteurs agroalimentaire, pharmaceutique et textile, a classé la cybersécurité en priorité 1 dans son projet de transformation. Le diagnostic et les tests d’intrusion ont permis d’identifier ses vulnérabilités et d’établir un plan de remédiation priorisé intégrant un plan de reprise d’activité (PRA).
Ces cas d’usage illustrent un point commun : la cybersécurité industrielle part toujours d’un besoin métier concret – protéger des données sensibles, éviter l’arrêt de production, sécuriser un groupe multi-sites ou répondre aux exigences de clients.
Les erreurs fréquentes à éviter
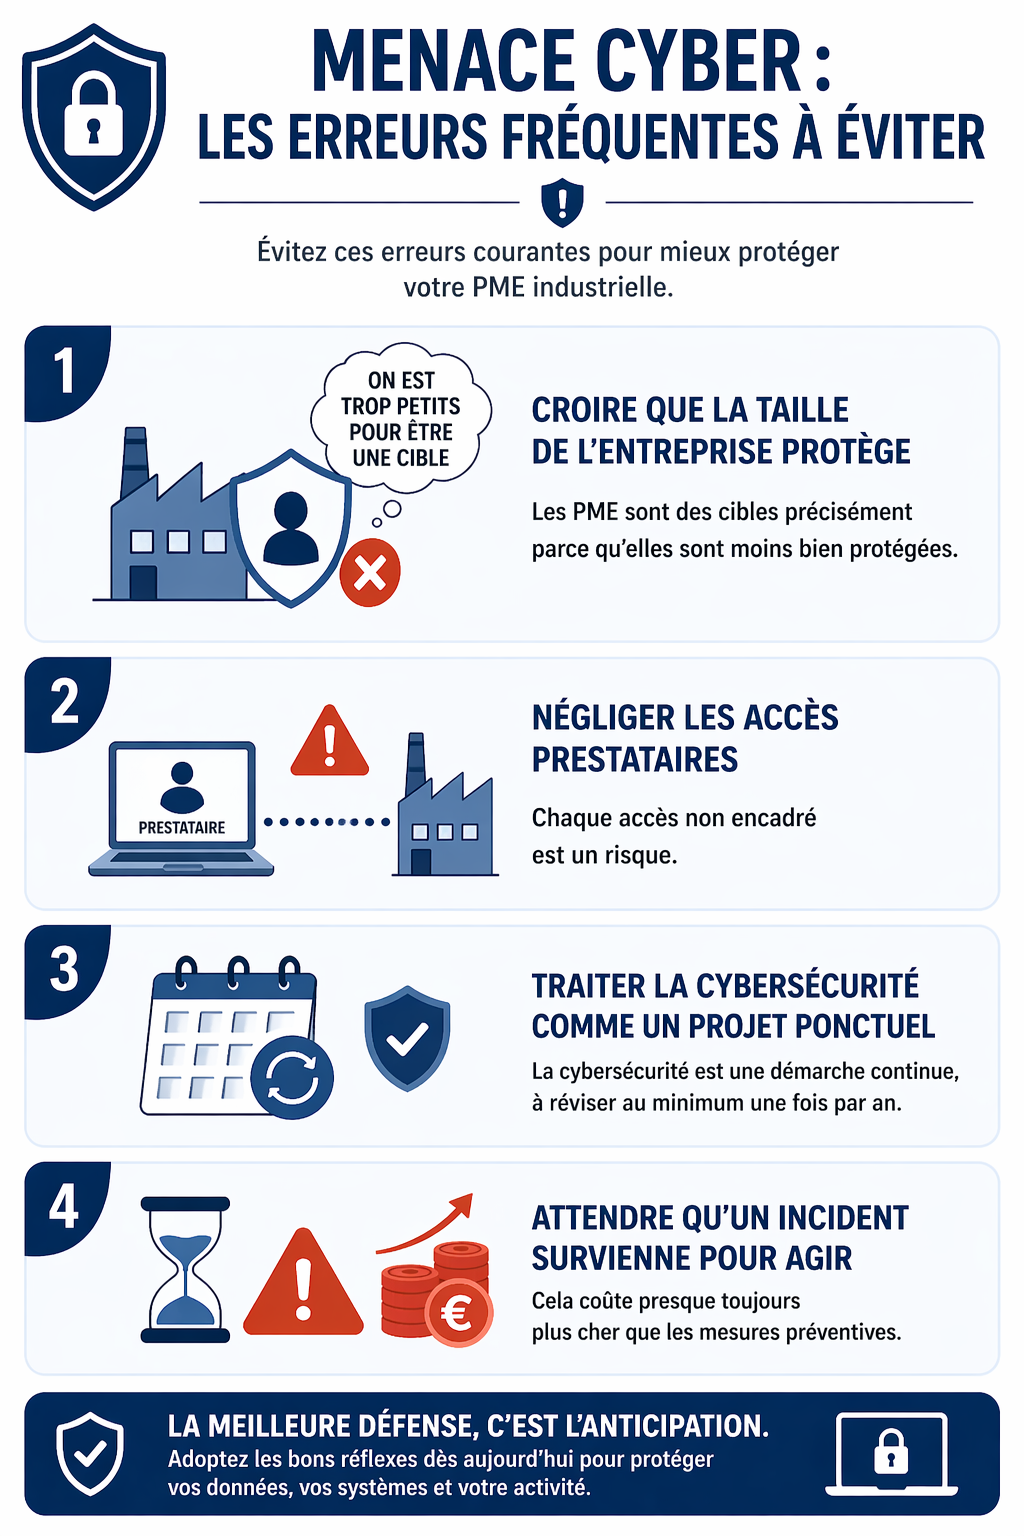
En synthèse : commencez par un audit et avancez par étapes !
La cybersécurité industrielle est accessible à toute PME, à condition d’avancer méthodiquement. Le premier pas est presque toujours le même : réaliser un audit pour savoir où l’on en est. Sans cette vision initiale, il est difficile de prioriser les actions et d’allouer les ressources là où le risque est le plus élevé.
Le dispositif régional Région Industrie – Industrie du Futur permet de prendre en charge une partie des coûts d’accompagnement par un expert en cybersécurité industrielle labellisé. En cas d’incident, le service 17Cyber offre une assistance immédiate, et l’ANSSI met à disposition des guides pratiques gratuits sur http://cybermalveillance.gouv.fr.
L’image d’illustration et les infographies de cet article ont été générées avec l’aide d’un service utilisant l’intelligence artificielle